Domain raumsicherung.de kaufen?
Wir ziehen mit dem Projekt
raumsicherung.de um.
Sind Sie am Kauf der Domain
raumsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain raumsicherung.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **

Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Tactical Wireshark, Fachbücher von Kevin CardwellDas Buch "Tactical Wireshark" von Kevin Cardwell bietet eine umfassende und systematische Herangehensweise zur Identifizierung von Netzwerkintrusionen, die von einfachen bis hin zu komplexen Angriffen reichen. Es nutzt Wireshark, ein Open-Source-Protokollanalyse-Tool, um die Überwachung und Manipulation von Netzwerkgesprächen zu ermöglichen. Leserinnen und Leser lernen, wie sie statistische Analysen durchführen können, um relevante IP- und TCP-Informationen zu extrahieren. Das Buch behandelt auch die verschiedenen Methoden, die Malware verwendet, um sich in Netzwerken auszubreiten und diese zu kompromittieren. Es bietet detaillierte Einblicke in den gesamten Prozess von der ersten Interaktion bis hin zu den charakteristischen Merkmalen von Command and Control (C2) und lateralem Bewegungsverhalten auf Paketebene. Im abschliessenden Teil wird die Analyse von Netzwerkaufzeichnungsdateien behandelt, um Daten für forensische Untersuchungen zu extrahieren. Nach der Lektüre werden die Leserinnen und Leser in der Lage sein, Dateien aus rohen PCAP-Daten innerhalb des Wireshark-Tools zu extrahieren und zu analysieren.64,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
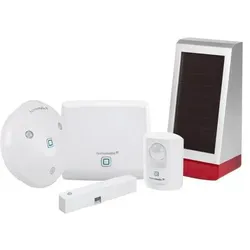
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
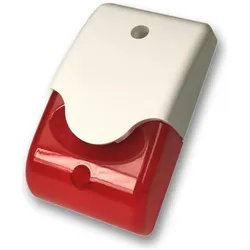
Gude, Einbruchschutz + Alarmanlage, AlarmanlageOptisch-akustischer Alarmgeber Der Kombi-Alarmgeber 7940 stellt für entsprechende Monitoring-Geräte von GUDE ein ideales Zubehör dar. Dank einfacher Installation am 12V-Anschluss wird das Überwachungssystem im Handumdrehen um einen Alarmgeber ergänzt. Beim Eintritt eines Alarmereignisses werden wahlweise Sirene und/oder Blinklicht umgehend ausgelöst. Im kompakten Kunststoffgehäuse ist er für Innenräume sowie geschützte Aussenbereiche geeignet.70,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **

Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
ABB, Einbruchschutz + Alarmanlage, Fluchttür-ÜberwachungDie Fluchttür-Überwachung von ABB ist eine hochmoderne Türsicherung, die speziell für die Überwachung von Fluchttüren konzipiert wurde. Diese Tagalarm-Zentrale bietet effektiven Einbruchschutz und sorgt dafür, dass Fluchttüren jederzeit sicher und funktionsfähig sind. Mit ihrer Smart Home-Kompatibilität lässt sich die Überwachung nahtlos in bestehende Systeme integrieren, wodurch eine einfache Bedienung und Kontrolle ermöglicht wird. Die Fluchttür-Überwachung ist für den Innenbereich geeignet und bietet eine Lautstärke von 85 Dezibel im Alarmfall, um im Notfall schnell auf eine Bedrohung aufmerksam zu machen. Das Produkt ist in Deutschland hergestellt und erfüllt hohe Standards in Bezug auf Sicherheit und Zuverlässigkeit. - Kompatibel mit Apple HomeKit und Amazon Alexa - Energieversorgung über Netzbetrieb - Schutzart IP30 für den Innenbereich - Lautstärke von 85 Dezibel im Alarmfall - Kein Smart Home Hub erforderlich.295,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wireshark Fundamentals, Fachbücher von Vinit JainDas Buch "Wireshark Fundamentals" von Vinit Jain bietet eine umfassende Einführung in das Wireshark-Tool, das für Netzwerkingenieure und Netzwerk-Sicherheitsexperten von entscheidender Bedeutung ist. Es vermittelt die Grundlagen der Analyse von Netzwerkverkehr und erklärt die verschiedenen Netzwerkprotokolle und deren Funktionen. Der Autor führt die Leser durch die Nutzung von Wireshark, indem er die einzelnen Abschnitte eines Headers detailliert erläutert und deren Werte untersucht. Die Analyse von Netzwerkverkehr und die Durchführung von Paketaufzeichnungen können komplex und zeitaufwendig sein, doch dieses Buch hilft dabei, das volle Potenzial von Wireshark auszuschöpfen. Die Leser werden in der Lage sein, ein solides Fundament zu schaffen und zu verstehen, wie der Verkehr auf den Schichten 2, 3 und 4 funktioniert, sowie die Funktionsweise verschiedener Routing-Protokolle und des Overlay-Protokolls zu erkennen. Darüber hinaus wird das Buch auch die Herausforderungen in Netzwerkumgebungen beleuchten und aufzeigen, wie Paketaufzeichnungstools zur Identifizierung und Isolierung von Problemen eingesetzt werden können.58,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tactical Wireshark, Fachbücher von Kevin CardwellDas Buch "Tactical Wireshark" von Kevin Cardwell bietet eine umfassende und systematische Herangehensweise zur Identifizierung von Netzwerkintrusionen, die von einfachen bis hin zu komplexen Angriffen reichen. Es nutzt Wireshark, ein Open-Source-Protokollanalyse-Tool, um die Überwachung und Manipulation von Netzwerkgesprächen zu ermöglichen. Leserinnen und Leser lernen, wie sie statistische Analysen durchführen können, um relevante IP- und TCP-Informationen zu extrahieren. Das Buch behandelt auch die verschiedenen Methoden, die Malware verwendet, um sich in Netzwerken auszubreiten und diese zu kompromittieren. Es bietet detaillierte Einblicke in den gesamten Prozess von der ersten Interaktion bis hin zu den charakteristischen Merkmalen von Command and Control (C2) und lateralem Bewegungsverhalten auf Paketebene. Im abschliessenden Teil wird die Analyse von Netzwerkaufzeichnungsdateien behandelt, um Daten für forensische Untersuchungen zu extrahieren. Nach der Lektüre werden die Leserinnen und Leser in der Lage sein, Dateien aus rohen PCAP-Daten innerhalb des Wireshark-Tools zu extrahieren und zu analysieren.64,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
Ähnliche Suchbegriffe für Wireshark
-
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gude, Einbruchschutz + Alarmanlage, AlarmanlageOptisch-akustischer Alarmgeber Der Kombi-Alarmgeber 7940 stellt für entsprechende Monitoring-Geräte von GUDE ein ideales Zubehör dar. Dank einfacher Installation am 12V-Anschluss wird das Überwachungssystem im Handumdrehen um einen Alarmgeber ergänzt. Beim Eintritt eines Alarmereignisses werden wahlweise Sirene und/oder Blinklicht umgehend ausgelöst. Im kompakten Kunststoffgehäuse ist er für Innenräume sowie geschützte Aussenbereiche geeignet.70,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wireshark for Network Forensics, Fachbücher von Ashish Panda, Nagendra Kumar Nainar"Wireshark for Network Forensics" ist ein Fachbuch, das sich mit der Analyse und Erfassung von Netzwerkverkehr unter Verwendung des Wireshark-Tools beschäftigt. In einer Zeit, in der komplexe Technologien und Sicherheitsbedrohungen zunehmen, ist die Fähigkeit, Netzwerkverkehr zu erfassen und zu analysieren, von entscheidender Bedeutung für die IT-Betriebsabläufe. Das Buch bietet eine umfassende Einführung in die Funktionen von Wireshark, das als unverzichtbares Werkzeug für die Netzwerkforensik gilt. Es behandelt sowohl die Grundlagen als auch fortgeschrittene Techniken zur Analyse von gesichertem Anwendungsverkehr, einschliesslich SecureDNS, HTTPS und IPSec. Darüber hinaus werden Methoden zur Identifizierung von Netzwerkangriffen und zur Durchführung von Sicherheitsvorfällen behandelt. Die Autoren, Nagendra Kumar Nainar und Ashish Panda, bieten auch Einblicke in die Analyse von Multimedia-Verkehr und die spezifischen Herausforderungen, die mit cloudbasierten Architekturen verbunden sind. Dieses Buch ist eine wertvolle Ressource für Fachleute, die ihre Fähigkeiten in der Netzwerkforensik erweitern möchten.64,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
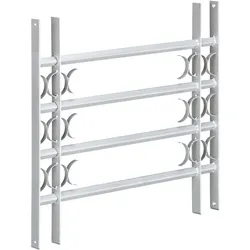
Relaxdays, Einbruchschutz + Alarmanlage, Fenstergitter EinbruchschutzFenstergitter Einbruchschutz für Kellerfenster Schützen Sie mit dem Fenstergitter beliebte Einbruchstellen wie zum Beispiel die Kellerfenster. Nicht nur, dass ein Einsteigen damit nicht mehr schnell und lautlos möglich ist, potenzielle Einbrecher werden schon vorher von ihrem Vorhaben abgeschreckt. Das Sicherheitsgitter ist stufenlos in der Breite verstellbar, damit passt es auch in Ihren Fensterlaib. Der verzinkte Stahl mit seinen schlichten Verzierungen sieht dazu noch dekorativ an Ihrer Fassade aus. Hinweis: Sie maximieren die Stabilität, wenn Sie das Gitter nach dem Einsetzen in der Mitte verschweissen.73,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.